独自SSLの設定でHTTPS化
(更新 )
ホームページにSSL(Secure Sockets Layer)を導入することで、ブラウザとサーバー間の通信を暗号化することができます。これにより、第三者に通信が盗聴されても内容を解読できなくなるため、サイトの改ざんやなりすましといった行為を防ぐことができます。
現在ではこの「SSL」がバージョンアップした「TLS」(Transport Layer Security)の技術が採用されていますが、昔からあるSSLの名称が広く普及しているため、今でもそのままSSLと呼ばれています。あるいは「SSL/TLS」などと呼ばれることもあります。
ホームページがこのSSL通信に対応している場合、通常の「http」にセキュアの「s」が付いた「https」のURLで表示されます。
また、ブラウザ上で鍵マークをクリックすることでも確認できます。
(例:Firefoxの場合)

このSSLについては、以前までは金銭を扱う金融機関やクレジット決済のショッピングサイト、あるいはメールフォームで個人情報を入力する企業サイトぐらいしか対応していませんでした。
けれども、2014年にグーグルがhttps対応を検索順位のランキング要素にすると発表したことで、個人サイトでもSEO対策上の理由で導入する人が多くなってきています。
共有SSLと独自SSLの違い
レンタルサーバーによっては「共有SSL」を無料で利用できることもありますが、この共有SSLはレンタルサーバー会社提供のURLになるため、他サイトのURLで表示されることになり、SSLの信頼性としてはいまいちです。
一方、この共有SSLに対し、自サイトのドメイン名でSSLに対応することは「独自SSL」などと呼ばれています。現在、「共有SSL」はほとんど利用されなくなってきており、この「独自SSL」が主流になっています。
自分のサイトを独自SSLに対応する場合、具体的には認証された「SSLサーバー証明書」をサーバーにインストールして利用することになります。
サーバーでの証明書になるため、基本的にはドメインの取得事業者ではなく、お使いのレンタルサーバー会社でSSLの申込みをするのが一般的です。
この独自SSLの利用料金には幅があり、SSLブランドや認証の難易度によって年間で無料~数十万円程度の違いがあります。
利用料金にかなり差がある理由については、「専用IPアドレス付与の有無」や「サイトシールの有無」、「携帯サイトへの対応率」、「ブランドイメージ」、あるいは「認証レベルの違い」によるものです。
また、最近では無料で利用できる「Let's Encrypt」なども出てきていますが、無料でも有料でも暗号化についての技術的な違いはほぼなく、安全性が劣るということはありません。
ただし、認証のプロセスにおいて、自動で認証されるよりもメール認証や電話などによる実在確認をしている方がやはり信頼性は高いです。
無料SSLの場合、たとえ技術的には安全に通信できたとしても、そもそも相手が悪意のあるユーザーであるかまでは確認できないため、信頼性はいまいちになってしまう側面があります。企業サイトではできるだけ有名ブランドのSSLを選択されることをおすすめします。
SSLブランドの種類による利用料金の違い
有名なSSLブランドには、デジサートやグローバルサイン、あるいはセコムなどがありますが、知名度の高いブランドは簡単なメール認証によるタイプでも利用料金は高額になりがちです。
■有名ブランドのSSL
- デジサート(※ベリサイン、シマンテック、ジオトラスト、RapidSSLを統合)
- グローバルサイン
- セコム
- サイバートラスト
技術的には、ひとつのIPアドレスに複数のSSL証明書を割り当てることは可能です。けれども、有名ブランドのSSLは審査が厳しく、共有IPで運用するには難があるため、レンタルサーバー側から専用IPが付与されるのが一般的です。結果として、費用も高額になる傾向があります。
一方、格安のSSLブランドには「CoreSSL」などがあり、年間数千円程度でも利用することができます。また、世界シェアトップの「Let's Encrypt」は無料で利用することができます。
■格安のSSLブランド
- Let's Encrypt(無償)
- CoreSSL
これら格安SSLや無料SSLの多くは「SNI」と呼ばれるネームベースでのSSLとなっており、他のユーザーと同じ共有IPアドレスを使ったまま、ドメインごとに異なる独自SSLを設定することができます。
個人サイトの場合は無料や格安の独自SSLでも特に問題はないため、「Let's Encrypt」などに対応しているレンタルサーバーを利用されるとよいでしょう。
■「無料独自SSL」対応のレンタルサーバー一覧
- エックスサーバー(Let's Encrypt、CoreSSLなど)
- さくらインターネット(Let's Encryptなど)
- お名前.comレンタルサーバー(Let's Encryptなど)
- ロリポップ(Let's Encrypt)
- スターサーバー(Let's Encrypt)
- コアサーバー(Let's Encrypt)
- ヘテムル(Let's Encrypt)
- WebARENA(ウェブアリーナ) (Let's Encrypt)
- エクストリム (Let's Encrypt)
- JSNレンタルサーバー (Let's Encrypt)
できるだけ専用IPアドレスが付与されるタイプがベストですが、利用料金が高額になるため、個人サイトの場合はSNIベースの格安SSLや無料SSLを利用するとよいでしょう。
独自SSL設定後にはサイト全体の修正が必要
SSLを正常に設定するには、そのページで読み込むリソースについても「HTTPS」に対応している必要があるため、大規模なサイトを修正する場合には手間がかかります。
ホームページの画像についても「HTTPS」のURLから読み込むように修正したり、外部プラグインについても「HTTPS」に対応したものを使用するなど、適切な修正がされていないとブラウザ上で安全性が確立されていないと出てしまいます。
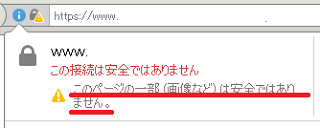
これはいわゆる「混合コンテンツ」と呼ばれるものになりますが、「HTTP」と「HTTPS」の両方から読み込まれている場合はSSL通信の意味がなくなってしまうため、「HTTPS」のみに統一する必要があります。
この場合の具体的な修正方法については、こちらのページをご参照ください。
→ SSL設定後のホームページ修正方法
せっかくSSLを導入しましても、このような警告が表示されてしまうとかえって逆効果になってしまうため、サイト内の全ページを確認することをおすすめします。
ちなみに、かつてはアフィリエイト広告を掲載している場合、インプレッション計測用の「1px」の小さな画像がHTTPSに対応していないことで警告が表示されてしまうこともありました。
けれども、現在はアフィリエイト広告(ASP)を含め、Web上のほぼすべてのサービスがHTTPSに対応しています。外部サービスを利用したままでも、特に問題なくSLLを導入できるかと思います。
SSLサーバ証明書の認証方法による違い
一般的に、SSL証明書の認証レベルには「ドメイン認証」と「企業認証」、そして「EV認証」の3種類があります。
ドメイン認証
ドメイン認証は、WHOIS情報にメールを送信するなどしてドメインの所有権を認証するものです。格安SSLなどで多い簡易的な認証方法になります。企業認証
企業情報データベースや電話連絡などで企業の法的な実在性を確認する認証方法になります。EV認証
大企業の場合など、実際の組織内の担当者レベルまで調査するため、非常に信頼性が高い認証方法になります。
このうち、「企業認証」と「EV認証」については法人でしか利用できないため、個人ユーザーは簡易的な「ドメイン認証」を利用するのが一般的です。
簡易的なドメイン認証の場合、たとえ暗号化されて安全に通信できたとしても、そもそもの通信する相手が悪意のあるユーザーである可能性は否定できません。悪意のある人でもSSLを利用できてしまうため、他と比較すると信頼性について多少は劣ってしまうかもしれません。
けれども、ドメイン認証でもHTTPS対応で通信が暗号化されることにより、少なくとも第三者によるなりすましや改ざん、盗聴といった行為は防ぐことができます。個人サイトの場合は実在認証までは必要ないため、簡易的なドメイン認証でも十分といえるでしょう。
SSL対応のメリットとデメリット
このSSLへの対応は、個人情報を扱う企業サイトやクレジット決済が必要なショッピングサイトでは必須の要素といえます。盗聴されてクレジットカードなどの個人情報が流出したり、あるいは注文情報が改ざんされて大量の注文がされるなどのリスクがあるため、通信を暗号化して安全性を確立しておく必要があります。
このSSLに対応することにより、ユーザーは安心して購入することができます。
SEO効果については、2014年にグーグルが「HTTPSをランキングシグナルに使用します」と発表したことで、当時はSEO対策上のメリットはありました。
けれども現在、SSL対応はごく当たり前の前提条件で、Webサイト運営における必須の要素になっています。むしろ、未対応の場合に検索順位やブラウザ表示で致命的な不利益を受けるといった意味に変化してきています。
そのため、メリットを期待するというよりも、デメリットを回避するためにSSLを設定することをおすすめします。
ちなみに、以前まではサーバー移転の際、HTTPSの再認証が必要となり、一時的にサイトにアクセスできなくなるデメリットがありました。しかし、現在ではあらかじめ移転先で証明書を発行してから切り替えできるため、ダウンタイムなしで移転できるようになっています。
次のページ → サイトにSSLを導入する際の実際の手順